本書の背景には、Anthropicの「Claude Mythos Preview」をはじめとする高性能なAIモデルが、未知の脆弱性を大量に発見できるようになったことがあります。これを受けてCSAは、SANS、OWASPなどと共同で2026年4月に「The AI Vulnerability Storm: Building a Mythos-ready Security Program」を公表し、AIによる脆弱性発見の時代に備えた「Mythosレディー」なセキュリティプログラムの構築を呼びかけました。「Mythosレディー」ではその柱の一つとして、VulnOpsを組織の恒常的な機能として立ち上げることを求めています。本書は、そのVulnOpsとは何か、なぜ必要なのかを掘り下げています。
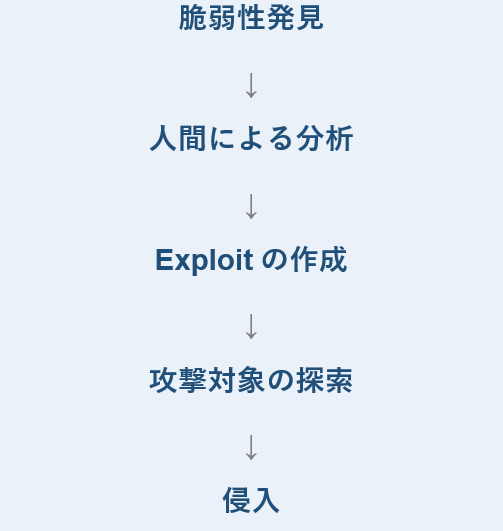
AIの役割:Calif(OpenAIの「Patch the Planet」の中でGPT-5.6 Solを使用)、OpenAI、Wizが、それぞれAIを使って独立に発見した。欠陥自体は10年以上前からあった。Wizは、AIによる分析が脆弱性の理解や、実際に動作する攻撃コードの作成・標的ごとの調整を支援したと説明している[1][2][3]。
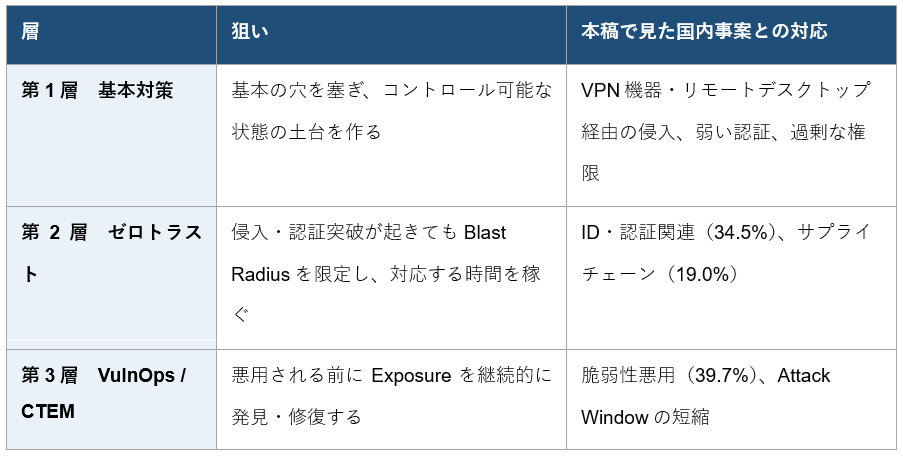
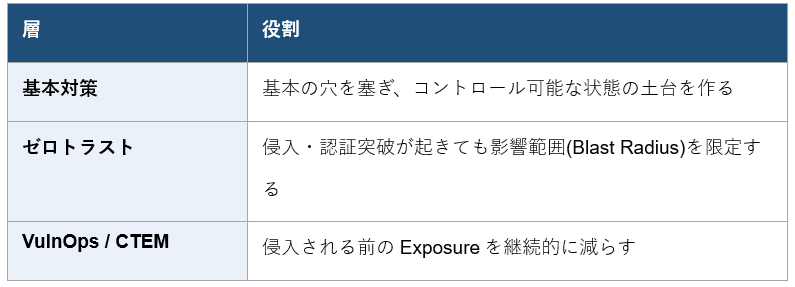
同シリーズでは、Mythosレディの目的を「コントロール可能な状態」、すなわち攻撃を100%防ぐことは不可能でも、影響を封じ込め、迅速に回復し、次の攻撃に備えられる状態を維持することに置いている[33][37]。そして、それを実現する道筋として、基本的なセキュリティ対策、ゼロトラスト、VulnOps・Agentic Control Planeの3層を定義している[37]。本書でも、この枠組みに沿ってPHP2Shellを評価する。
Google Threat Intelligence Groupは9月、攻撃者のAI利用が「プロンプトで指示する段階から自律へ」移りつつあるとする報告を公表した[6]。IPAの9月号も、AIエージェント群による政府機関への自律的な侵入や、AIエージェントによって企業への侵入が10時間に短縮された事例を紹介している[4]。
この傾向は日本だけに限らない。Verizonの「2026 Data Breach Investigations Report(DBIR)」では、31,000件を超えるセキュリティインシデントと22,000件を超えるconfirmed data breachが分析対象となった。前年の2025 DBIRではconfirmed breachは12,195件だったため、分析対象件数自体は大きく増えている[7][8]。ただし、DBIRは世界中の法執行機関、セキュリティ企業、保険会社などから提供されたデータを集約している。そのため、この数字をそのまま「世界の侵害件数が約80%増加した」と解釈することはできない。重要なのは攻撃方法の変化である。2026 DBIRでは、脆弱性悪用が31%を占め、初期侵入経路として初めて盗用された認証情報を上回った。[8]
IBM X-Forceの2026 Threat Intelligence Indexでも、2025年には公開アプリケーションの脆弱性悪用を起点とした攻撃が前年比44%増加したと報告されている。また、活動しているランサムウェア/恐喝グループも増加している[9]。つまり世界的に、次の4つが引き続き大きな問題となっている。
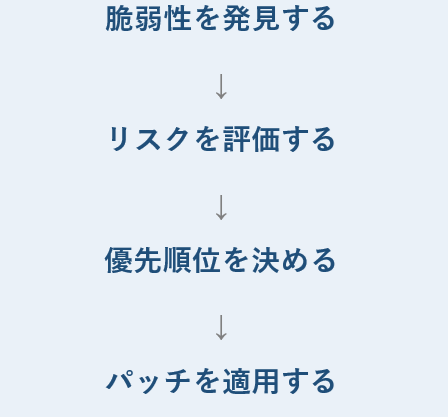
AI による脆弱性発見と悪用が加速し、防御側に与えられる時間は縮み続けている。この新しいベースラインに耐える組織を、「AI脆弱性の嵐」は「Mythosレディ」なセキュリティプログラムと呼んだ。その中核に置かれたのが、脆弱性対応を一過性の作業ではなく恒久的な組織能力として運用する VulnOps の発想である。Bruce Schneierらは、AIによる脆弱性研究の運用化が「VulnOps」という新しい実務領域を生み出す可能性を指摘している。
加えてCVE件数の爆発的増加が追い打ちをかける。CSAの「VulnOps: Vulnerability Management in the Age of AI」(2026年5月)によると、CVE件数は2020年比で約3倍に増加しており2026年も増加が続いている。さらにNISTのNVDは2026年4月15日、リスクベーストリアージポリシーを発表し、CISAのKEVカタログ掲載のCVEや連邦政府使用ソフトウェアなどに限定してフル分析を提供するようになった(CSA Labsの解説記事)。多くのCVEはCVSSスコアやCPE識別子なしで届くことになり、既存の脆弱性管理ツールが依存してきたパブリックインフラが構造的に変化したと言える。
VulnOps(Vulnerability Operations)という用語は、2025年9月にHeather Adkins(Google CISO)とGadi Evronが警告を発し、同年10月にBruce Schneierも加わって「Vulnerability Operations(VulnOps)」という概念を提唱した。その後「AI脆弱性の嵐」でVulnOpsを「恒久的な組織能力」として位置づけ、CSA Labsが2026年5月に「VulnOps: Vulnerability Management in the Age of AI」として定義している。
CTEMはこれを補完する。ゼロトラストが設計した防御が実際に機能しているかを継続的に検証し、環境変化によって新たに生まれた攻撃経路を発見・修復し続ける。ゼロトラストが「プロテクトサーフェスへの攻撃経路を制御する構造を設計する」フレームワークだとすると、CTEMは「その構造が機能し続けているかを継続的に確かめる」フレームワークである。 したがって、両者は競合しない。ゼロトラストのプロテクトサーフェス定義がCTEMのScopingの優先順位を決め、CTEMのValidation(BAS)がゼロトラストのコントロールの有効性を検証し、CTEMが発見した新たな攻撃経路がゼロトラストのポリシー更新を促す。この循環が3層を同時に育てていくと言える。(出典:CSA「Seize the Zero Moment of Trust」2025.01 https://cloudsecurityalliance.org/blog/2025/01/31/seize-the-zero-moment-of-trust)
CTEMのValidationフェーズに対応する。スコアではなく「実際に攻撃が通るか」を自動化されたシミュレーションで確認する。BAS(Breach and Attack Simulation)は実際の攻撃者の戦術・技術・手順(TTP)を安全な環境でエミュレートし、セキュリティコントロールが実際に機能しているかを継続的・自動的に検証するツールだ。ファイアウォール・EDR・SIEMが期待通りに動作しているか、ゼロトラストのセグメンテーションが横展開を実際に阻止できるかを実証する。ペネトレーションテストを補完するが完全に置き換えるものではない。 ペネトレーションテストとの違いは「継続性」である。ペネトレーションテストは年1〜2回の点検であるのに対し、BASは環境変化のたびに再実行できる。MythosクラスのAIが修復猶予を数時間レベルに縮小させる可能性がある時代に、年1回の点検では間に合わない。
VulnOpsの各ステップにAIエージェントを組み込むことで、人間が追いかけられない速度のCVE増加に対応できる。ただしAIエージェントを「信頼されたオペレータ」として無制限に動かすことは、エージェント自体が攻撃の踏み台になるリスクを生む可能性がある。パッチ適用やポリシー変更を自律的に実行する権限を持つエージェントが侵害されれば、攻撃者はそのエージェントを通じて組織全体に影響を及ぼすことができる。CSAIのAgentic Control Planeが定義する5要素、すなわちエージェントのID管理(Identity)・何を許可するかの定義(Authorization)・複数エージェント間の調整(Orchestration)・実行時の行動監視(Runtime Behavior)・継続的な信頼検証(Trust Assurance)を、VulnOpsの自動化設計に組み込む必要がある。
上記の3層は順番に行っていくものではない。3層を順番に完成させようとすると、「ゼロトラストが完成してからVulnOpsを始める」とか「基本対策が完璧になったらゼロトラストを導入する」となるが、そうではない。3層を同時に育てること、つまり、小さなプロテクトサーフェスから始め、ゼロトラストとVulnOpsを並行して育てるというような、基本対策の改善とゼロトラスト導入を同時進行させることで、各層が少しずつ成熟するたびにリスクが下がっていくことになる。これにより、Mythosレディへ着実に近づいていくことができると考える。つまり、基本的なセキュリティ対策(資産管理、パッチ、ログ、バックアップ、インシデント対応など)という土台の上に、ゼロトラストというアーキテクチャを重ね、さらにVulnOps、Agentic Control Planeへと発展させるという3層の積み重ねが「Mythosレディ」を実現するための重要なステップであると考える。
これらの3つの領域に共通する点として、「人間の制御・認識・対応速度」を超えた自律システムが存在する世界で、社会システム全体をどう設計・運営・管理するかということであり、これに対する回答が「エージェンティックコントロールプレーン(Agentic Control Plane)のガバナンス」ということになる。
「AI脆弱性の嵐 (AI Vulnerability Storm)」: 「Mythosレディ」なセキュリティプログラムの構築」は、CSA CISO Community, SANS, [un]prompted, the OWASP Gen AI Security Project,等のコミュニティが公開した「The “AI Vulnerability Storm”: Building a “Mythosready” Security Program」をCSA本部の承認のもとに翻訳して公開したものになります。 AIを活用した脆弱性発見とエクスプロイト開発は劇的に加速しています。脆弱性の公開から悪用されるまでの期間は短縮しており、セキュリティチームには、現在の運用モデルでは対応しきれないほどの迅速な対応が求められています。本ブリーフィングは、CISOおよび経営層向けの枠組みと実践的なガイダンスとして、AI主導の攻撃が新たな基準となった世界で活動するために必要な、即時の対応策、短期的な優先事項、そして長期的な変革の概要を解説しています。 なお、本資料は、16名の著者、約250名のCISOおよび実務家によるレビューア、CISA、NSA、ホワイトハウスの元幹部らによる驚くべき共同作業で作られています。