カテゴリー別アーカイブ: 未分類

日本のIaaS/PaaS事業者への問題提起 ~ 重大脅威の傾向は国内インフラ事業者にも当てはまるか ― IDCFクラウドとお名前.com デスクトップクラウドの事案から

2026年10月29日
ガイダンスWGリーダー 諸角昌宏

本ブログは、CSAジャパンとしての正式な見解ではなく、あくまで筆者の個人的な意見としてまとめたものである。しかしながら、この問題はクラウドセキュリティに関わる人に幅広く関係することとして、このCSAジャパン・ブログに掲載させていただく。皆さんの屈託のないご意見をいただければ幸いである。

要旨

2026年10月の2件の事案は、事業者起因の脅威が重大脅威の上位から外れたという傾向が、日本の国内IaaS/PaaS事業者にはそのまま当てはまらない可能性を示した。どちらも、利用者の設定ミスではなく、事業者側のシステムに起因する侵害である。

  • CSAの重大脅威調査では、2019年以降、事業者の責任範囲の脅威は順位を下げ、設定ミスやIAMなど利用者側の脅威が上位を占めている。また、主戦場はSaaSに移っている。
  • IDCFクラウドでは、顧客向けポータルの認証システム(OSS)の脆弱性から管理コンソールを経て仮想化基盤の管理者権限が奪われ、495の企業・自治体の仮想サーバーが暗号化された。事業者が管理する共通管理基盤が破られた事案である。
  • お名前.com デスクトップクラウドでは、GMOが自社システムのセキュリティ上の問題を認め、顧客情報の外部持ち出しを確認したと公表した。不正プログラムが確認されたのは一部の顧客の環境で、全プランの停止は被害拡大防止のための措置である。侵入経路と破られた層は公表されていない。
  • クラウド環境における責任範囲として「ゲストOSから上は利用者」とする分担は、事業者が共通管理基盤を守り切ることを前提とする。その前提が崩れると、利用者側の対策では防ぎきれない。

このブログが扱う事案はIaaSとVPSだが、PaaSも事業者の管理基盤の上で提供されるため、管理基盤に関する論点は同様に当てはまる。このブログは、管理プレーンの到達性と分離、特権の持ち方、外部部品の脆弱性管理、共通要素の個別化、復旧手段の分離と既定値、透明性と第三者保証の範囲、下流への説明責任の7点を、国内インフラ事業者への問いとして整理する。

1. 前提:CSA重大脅威の推移

CSAの重大脅威調査は、2019年版以降「事業者起因の脅威は重要度を下げ、利用者起因の脅威が中心になった」という傾向を一貫して示している。CSAジャパンの日本語資料集の14「重大脅威関連資料」に、各版の日本語訳が掲載されている。

版上位の脅威事業者起因の脅威の扱い
2019年版(11の悪質な脅威)1位 データ侵害、2位 設定ミスDoS、共有技術の脆弱性、事業者によるデータ消失などが順位を下げた
2022年版(パンデミックイレブン)1位 IAM同じ傾向が継続
2024年版1位 設定ミスと不十分な変更管理、2位 IAM、3位 安全でないインターフェースとAPICSAは事業者に関わる従来型の課題が引き続き重要度を下げていると説明

あわせてCSAジャパンの資料集では、SaaSセキュリティの調査やガバナンス資料が続けて公開され、関心の重心はSaaSに移っている。

ただし、この調査は専門家へのアンケートに基づく世界的な傾向である。国内の中堅インフラ事業者にもそのまま当てはまるかどうかは、この傾向からは分からない。

2. 逆行する2つの事案

2件とも、利用者の設定ではなく事業者側のシステムの問題が原因であり、多数の利用者がサービスを使えなくなった。

項目IDCFクラウド(IDCフロンティア)お名前.com デスクトップクラウド(GMOインターネット)
サービスの性格汎用IaaS(仮想サーバー、RDB等)Windows ServerのVMを1利用者1台割り当てるWindows VPS相当
侵入経路顧客向け「IDCFクラウドポータル」の認証システムで使うOSSの脆弱性 → 管理コンソール経由で仮想化基盤の管理者権限を取得(第7報)未公表。GMOは「システムにセキュリティ上の問題が存在」したとする(第4報)。攻撃者は「全VM共通の管理者アカウント」などを突いたと主張(未確認)
破られた層顧客向けの入口から管理コンソールを経て、ハイパーバイザー管理へ未公表
確認された被害東日本リージョン1の4ゾーン、495の企業・自治体の仮想サーバーが停止・暗号化。最大71社の登録情報への不正照会一部の顧客のサーバー環境で不正プログラムの設置を確認(第1報)。顧客情報の外部持ち出しを確認(第4報。情報の種類と件数は未公表)
予防的な措置全リージョンのポータルを停止し、外部とのネットワークを遮断被害拡大防止のため全プランを停止(第1報)。影響の可能性があるサーバーは26,739件(第2報)
下流への波及メール配信事業者等を経由し、JR各社、自治体、物流など利用者のその先の顧客まで停止や漏えい可能性の公表が相次いだVM内に保存されたFX口座のログイン情報が不正利用された可能性
復旧従来環境での復旧は困難。スナップショット機能の利用者194顧客のバックアップ取り出しが可能と判明し(第5報)、その後206顧客に増えた(第7報)現行基盤をそのまま再開せず、独立したクラウド基盤上の代替サービスへの移行を案内(第4報)
事業者の認識自社開発部分には脆弱性診断ツールを使っていたが、外部のソフトウェアには適用していなかった(NHK報道)社内のホワイトハッカーが事前に課題を指摘していたが、対応の深さと速さが十分でなかったとGMOグループ代表が説明(代表ブログ、報道経由)

IDCFの第7報は、再開に向けてポータルへの接続を顧客IPアドレスに制限し、多要素認証を必須化し、認証システムを外部IdPに刷新するとしている。裏返せば、事案前のポータルはインターネットの任意の送信元から到達でき、多要素認証も必須ではなかったと読める。

出典:IDCFは第5報、第7報、piyologのまとめ。GMOは第1報、第2報、第4報、週刊アスキーの報道。

3. 共通管理基盤が破られるとき

IDCFでは、顧客向けの入口から全利用者に届く特権まで攻撃経路がつながっており、経路の上で分離が実効力を失っていた。分離の欠落がネットワーク、認証、権限のどこにあったかは公表されていない。
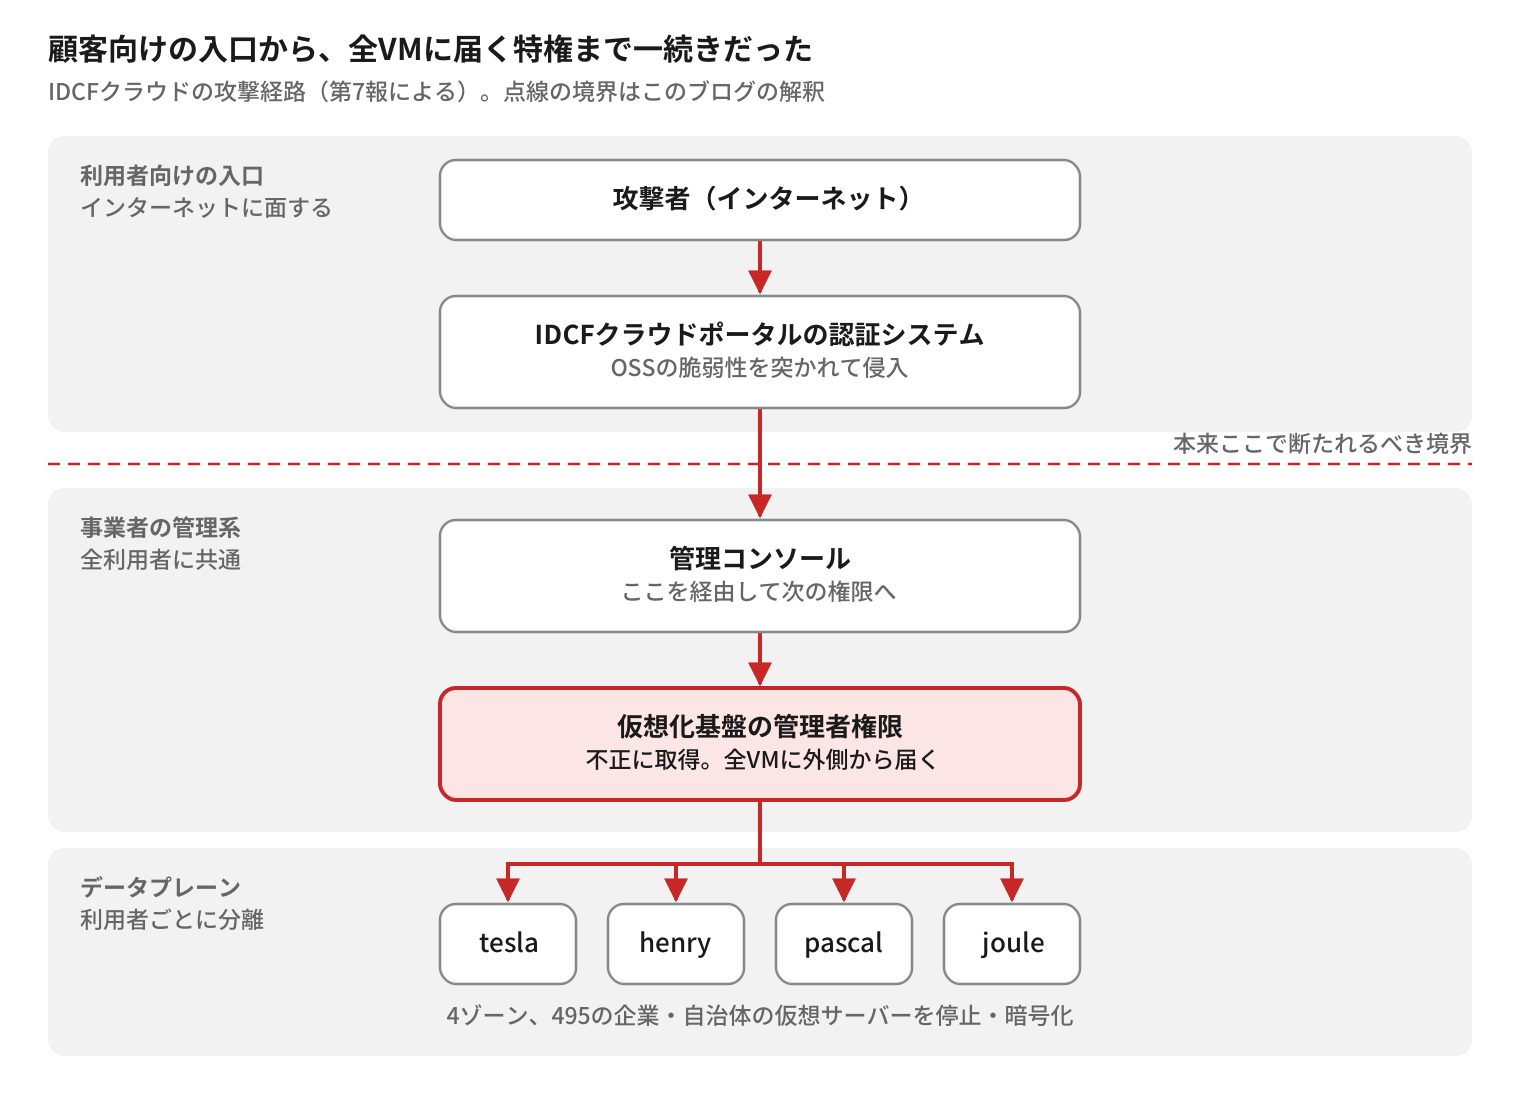
利用者向けの入口を破った攻撃者が、事業者の管理系を経て、全VMに外側から届く権限に達した。点線は、本来そこで経路が断たれるべき境界である。

このブログでは共通管理基盤を、次の3つのプレーンと共通要素で捉える。

層誰の操作を受け付けるか範囲侵害されたとき
コントロールプレーン(顧客ポータル、API)利用者画面は利用者ごと、裏の仕組みは全体共通認可不備で他人のリソースを操作される
マネジメントプレーン(運用者の管理系)事業者の運用者全体共通特権で全VMに届く
ハイパーバイザー・共通テンプレート—全体共通VMの外側からディスクや実行に届く
データプレーン(各VM)利用者利用者ごとに分離その利用者だけ

IDCFでは、利用者向けの入口(コントロールプレーン側)を突破した攻撃者が、管理コンソールを経てハイパーバイザーの管理者権限に到達した。つまり、利用者向けの入口から運用者級の特権まで、一続きの経路が存在していた。第7報はこの「管理コンソール」が運用者用かどうか、どのネットワークに置かれていたかを明示していない。

GMOでは、破られたのがどの層かは公表されていない。全プランの停止は被害拡大を防ぐための措置で、不正プログラムが確認されたのは一部の顧客の環境である。共通管理基盤や共通要素が使われたかどうかは、現時点では分からない。

IDCFでは「各利用者の環境は分離されているが、それを束ねる管理層は一つ」という構造が、そのまま影響範囲(blast radius)になった。管理層への到達経路を絞り、権限をゾーンやセル単位に分けることが、事業者にしかできない対策である。

4. 責任共有モデルの前提が崩れるとき

なお、ここでは責任共有モデルを、事業者と利用者がどこまでを担うかという責任境界の観点から扱う。責任共有モデルには、事業者が機能や情報を公開し、利用者がそれを使って検証するという面もある。この面については、第5章の論点6(透明性と第三者保証の範囲)と第6章の調達時の確認で取り上げる。

「VM内は利用者の責任」という分担は、事業者が共通管理基盤を適切に管理することを前提とする。共通管理基盤が侵害されると、利用者がVM内で行える対策だけでは防ぎきれない場合がある。

  • IDCF: 攻撃者はハイパーバイザー側から仮想サーバーを停止し、仮想サーバー自体を暗号化した。ゲストOSのパッチ、EDR、パスワード管理をどれだけ徹底しても、VMの外側からの暗号化は防げない。
  • GMO: 自動売買を無人で動かすには、口座のログイン情報をVM内に保存せざるを得ない。事業者側のシステムが破られれば、この情報を利用者が守る手段はほぼない。

利用者にできるのは、侵入を防ぐことではなく、被害を小さくすることである。管理基盤から独立したバックアップ、別の基盤での再構築手順、口座側の多要素認証や出金制限がこれに当たる。IDCFの事案では、シックス・アパートが別基盤(Google Cloud)に置いていたバックアップで翌日中に暫定移行を終え(同社第3報)、サイバー大学も独自に取得していたバックアップで別基盤に再構築した(同大学第3報)。

ここから導かれるのは、責任共有モデルを「利用者はここから上」という線引きだけで説明することの限界である。線の下を事業者がどう守っているかが示されなければ、利用者は自分の分担を果たしても安全を評価できない。

5. 日本のIaaS/PaaS事業者への問題提起

世界の調査では事業者起因の脅威が重大脅威の上位から外れ、利用者起因の脅威が重大になっている一方で、国内では事業者側のシステムに起因する侵害が1か月に2件起きた。この差を個別の事業者の問題として扱うのではなく、業界全体の課題として次の問いを検証すべきである。

#論点事案で見えたこと事業者への問い
1管理プレーンの到達性と分離IDCF:インターネットに面した顧客ポータルの認証から、ハイパーバイザー管理者権限まで到達できた顧客向けの入口と運用者の管理系は、ネットワークと認証の両方で分離されているか。運用者の管理系はインターネットから到達できないか
2特権の持ち方IDCF:仮想化基盤の管理者権限を奪われた結果、1リージョンの4ゾーンが同時に停止・暗号化された特権はゾーンやセル単位に分け、必要なときだけ付与し、フィッシング耐性のある多要素認証と操作監査をかけているか
3外部部品の脆弱性管理IDCF:診断の対象は自社開発部分で、OSSは対象外だった。再発防止策でSBOM化を挙げた管理基盤を構成するOSSや商用製品を含め、部品を把握して脆弱性情報と突合できているか。公開から悪用までが短くなるAI時代の速度に間に合うか
4共通要素の個別化GMO:攻撃者は全VM共通の管理者アカウントを突いたと主張(未確認)VMイメージの初期アカウント、管理エージェント、接続設定をVMごとに個別化しているか
5復旧手段の分離と既定値IDCF:バックアップの取り出しが可能と判明したのは206顧客。有償バックアップのイミュータブル機能は申請制で、初期状態では無効管理基盤が破られても残る復旧手段を、既定で提供しているか。その分離の程度を利用者に説明しているか
6透明性と第三者保証の範囲両社とも、管理基盤の統制は事案後まで利用者から見えなかった管理プレーンの統制をCAIQやSTAR、ISMAPなどで開示し、監査の範囲に含めているか
7下流への説明責任IDCF:利用者の公表が事業者の第1報より先行した。利用者のその先の顧客まで漏えい可能性の公表を強いられた利用者が自らの顧客へ説明できる速さと粒度で、情報を出せる体制があるか

ここで問うべきは、個別の対策の有無よりも、事業者起因の脅威を「重大ではない」水準に抑えていると、国内事業者が利用者に示せるかどうかである。IDCFは自社サイトでIDCFクラウドを「ソブリンクラウド」として打ち出している。国内事業者の価値が「国内にあること」にあるなら、その信頼は管理基盤の統制で裏付けられている必要がある。

6. 利用者・調達側への示唆

第5章で見たように、事業者起因の脅威が「重大ではない」水準に抑えられているかどうかは、現状では利用者から確かめにくい。事業者がそれを示せるようになるまでは、利用者は、事業者の管理基盤が破られる事態を「想定外」ではなく、設計上の前提として扱う必要がある。あわせて、事業者が示す情報を調達時に確かめることが、利用者の側からできる働きかけになる。

  1. 管理基盤から独立した復旧手段を持つ。 事業者のバックアップサービスでも、別拠点への保管、イミュータブル機能の有効化、論理的な分離といった条件を満たし、本番環境の管理系が破られても消されないものであればよい。条件を満たせない場合は、別の事業者に保管する。いずれの場合も、別基盤での再構築を訓練しておく。
  2. 調達時に管理プレーンを尋ねる。 CAIQでは、IVS-06(区分と分離)、IAM-09・IAM-10(特権の分離と期限付き付与)、IAM-14(強固な認証)が事業者の担当とされているか、実装の説明が記入されているかを確認する。CAIQは自己評価なので、第三者監査の報告書で、監査の範囲に顧客ポータルや運用者の管理系などの管理基盤が含まれているかも確認する。第5章の問いは、CAIQで足りない部分を補う追加質問として使える。
  3. 委託先のその先を把握する。 IDCFの事案では、メール配信などの委託先がIDCFを使っていたことを、多くの利用企業が事案後に知ったとみられる。
  4. 認証情報はできるだけVMに保存しない。 パスワード、APIキー、外部サービスや取引口座のログイン情報などは、VM内に保存しないことが望ましい。管理基盤が破られると、VM内の情報は外側から読み取られうるためである。自動売買のように保存せざるを得ない場合は、その情報が盗まれてもできることを、接続先のサービス側で絞っておく(権限の分離、接続元IPの制限、出金先の固定など)。

SaaSが主戦場であることに変わりはない。ただし国内SaaSには国内IaaSの上で動くものも少なくなく、IaaSの管理基盤の侵害はそのままSaaSの停止として現れる。今回のIDCFの事案がその実例である。

7. まとめ

CSAの重大脅威調査が示すのは、事業者起因の脅威がなくなったことではない。脅威としては残っているが重大度の上位から外れ、相対的に利用者起因の脅威が重大になった、ということである。2026年10月のIDCFクラウドとお名前.com デスクトップクラウドの事案は、この傾向が日本の国内IaaS/PaaS事業者にもそのまま当てはまるかを問い直している。

2件に共通するのは、利用者の設定ではなく事業者側のシステムの問題が原因だったことである。IDCFでは、利用者ごとに分離された環境を束ねる共通管理基盤が破られ、多数の利用者に一斉に影響が及んだ。共通管理基盤が侵害されると、利用者がVM内で行える対策だけでは防ぎきれない。クラウド環境における責任範囲として「VM内は利用者の責任」とする分担は、事業者が共通管理基盤を適切に管理することを前提としている。

国内事業者に求められるのは、この前提が成り立っていることを利用者に示すことである。具体的には、管理プレーンの分離と到達経路の制限、特権の分割、外部部品を含む脆弱性管理、共通要素の個別化、管理基盤から独立した復旧手段、そして管理基盤の統制の開示である。

利用者と調達側は、事業者の管理基盤が破られる事態を設計上の前提として扱い、復旧手段の独立性と管理基盤の統制を調達時に確認する必要がある。主戦場がSaaSに移った今も、その足元にあるインフラの管理基盤は、事業者と利用者の双方が改めて点検すべき対象である。

付録:事実関係の確度

このブログの記述区分根拠
ポータル認証システム(OSS)の脆弱性 → 管理コンソール → 仮想化基盤の管理者権限公式に確認済みIDCF第7報
IDCFがOSSを脆弱性診断の対象にしていなかった報道NHK(piyolog経由)。第7報の再発防止策(診断対象をOSSに拡大)と整合
IDCFでバックアップの取り出しが可能と判明したのは206顧客公式に確認済みIDCF第5報(194顧客)、第7報(206顧客)。取り出し可能と判明した数で、復旧が完了した数ではない
GMOで不正プログラムが確認されたのは一部の顧客の環境。全プラン停止は被害拡大防止の措置公式に確認済みGMO第1報
GMOで顧客情報の外部持ち出しを確認公式に確認済みGMO第4報。情報の種類と件数は未公表
GMOが独立したクラウド基盤上の代替サービスへの移行を案内公式に確認済みGMO第4報
GMOで社内から事前に課題が指摘されていた代表の説明熊谷代表のブログ(10月25日)。週刊アスキーの報道経由で確認
GMOの侵入経路、破られた層未公表GMOは「システムにセキュリティ上の問題が存在」とするのみ
攻撃者の主張(IDCF:7分で暗号化、239台のハイパーバイザー等。GMO:全VM共通の管理者アカウント等)未確認いずれも事業者は裏付けていない。本文では数字を根拠に使っていない
IDCFバックアップのイミュータブル機能は申請制で初期無効公式文書筆者が以前に確認したサービス範囲記述書。今回は再確認していない
重大脅威の傾向が国内事業者にもそのまま当てはまるとは限らない仮説2件の事案からの問題提起。業界全体を比較したデータはない

出典

CSA・CCM/CAIQ

IDCFクラウド

お名前.com デスクトップクラウド

以上

第6回 CSAジャパン関西支部開発者向け海外最新動向紹介

英国AISI:オープンウェイトAIがサイバー機能の性能差を縮小

2026年8月10日、クラウドセキュリティアライアンス(CSA)は、「英国AISI:オープンウェイトAIがサイバー機能の性能差を縮小」と題するレポートを公開した(関連情報:AISI: Open-Weight Models Close Cyber Capability Gap(https://cloudsecurityalliance.org/artifacts/aisi-open-weight-models-close-cyber-capability-gap))。

[要約]本文書は、英国AIセキュリティ・インスティテュート(AISI)が2026年7月に公表した評価データを基に、オープンウェイトAIモデルとクローズド先端モデルにおけるサイバー攻撃能力の格差が縮小している実態を分析したものである。オープンウェイトモデル(GLM-5.2やDeepSeek V4-Pro等)の攻撃能力は、わずか4〜7ヶ月前のクローズド先端モデル(AnthropicのOpus 4.5/4.6など)と同等水準に達しており、さらに実行コストは大幅に低下している。ベンダ側でのモニタリングや利用制限・アクセスの取り消しが不可能なオープンウェイトモデルの特性上、組織の防御側が対策を講じる猶予が急速に狭まっているため、防御戦略の再構築が必要であると警告している。

・[要点1] オープンウェイトモデルの向上による攻撃能力格差の急速な縮小
・[要点2] 攻撃の実行コストの劇的な低下
・[要点3] 撤回不能なリスクと防御側の猶予時間の短縮

CSAの「英国AISI:オープンウェイトAIがサイバー機能の性能差を縮小」は、以下のような構成になっている。

・主要なキーメッセージ
・背景
・セキュリティ分析
・推奨事項・対策
-即時対応策
-短期的な緩和策
-戦略的検討事項
・CSAリソースとの整合性
・参考文献

主要なキーメッセージ

英国AISIの調査によると、先端オープンウェイトAIモデルのサイバー攻撃能力(脆弱性調査、攻撃実行、リバースエンジニアリング、Web攻撃、暗号解読など)は、クローズド先端モデルとの差が2025年時点の6〜10ヶ月から「4〜7ヶ月」へと急速に縮小している。

オープンウェイトモデルは自前環境でダウンロード・ホストでき、ベンダ側のモニタリングや利用制限を取り除くことが可能である。CSAは、能力差の縮小により、従来は監視・管理された一部のホスト型APIサービス経由でしかアクセスできなかった高度な攻撃機能に対し、企業の防御側が対策を準備するための猶予期間が狭まっていると評価している。

オープンウェイトモデルでの攻撃実行コストは、クローズドモデルに比べて大幅に抑えられます。1億トークン規模の自律攻撃の実行コストは、Anthropicのクローズドモデルが約85米ドルかかるのに対し、GLM-5.2は約46米ドル、DeepSeek V4-Proに至っては約1.19米ドルである。これにより技術的障壁だけでなく経済的障壁も下がり、持続的かつ試行錯誤を繰り返すAI攻撃のリスクがさらに増幅している。

背景

英国AIセキュリティ・インスティテュート(AISI)は、AIのサイバー攻撃能力の進化およびそれが商用ラボからオープンウェイトモデルへと波及する速度を評価・公表している。2026年7月の最新分析では、主要なオープンウェイトモデル(GLM-5.2、DeepSeek V4-Pro、および今後検証予定のKimi K3)を、AnthropicやOpenAIの先端クローズドモデル(Opus 4.5/4.6、GPT-5.3-Codex、GPT-5.5、Mythos Preview等)と直接比較した(関連情報:How Far Behind the Frontier are Leading Open Weight Models on Cyber?(https://www.aisi.gov.uk/blog/how-far-behind-the-frontier-are-leading-open-weight-models-on-cyber))。

評価アプローチとしては、以下の2つを採用している。

・単一技術タスク評価(Narrow Cyber Tasks):脆弱性調査、攻撃実行、リバースエンジニアリング、Web攻撃、暗号など、4段階の難易度にわたる約70の個別課題で構成される。各スキルの成否が明確に判定できるため、AISIはこれをモデル間の比較における「より強力な指標」として扱っている。
・サイバーレンジ評価(Cyber Ranges): 偵察、横移動(ラテラルムーブメント)、権限昇格などの一連の攻撃手順を自律的に連鎖させる多段階攻撃テストである。主に使用された「The Last Ones」は、熟練者でも約20時間を要する32ステップの擬似企業ネットワーク侵入テストである。ただし、長い攻撃チェーン中の1度の成否で結果が大きく変動することや、実環境の動的な防御者が模倣されていないことから、AISIは単一タスク評価よりも比較の証拠力としては弱いとしている。

CSAの過去の分析(2025年12月時点)では、オープンソースモデルの能力遅延は4〜8ヶ月と試算されていた。しかし今回の2026年7月の比較により、具体的なモデルデータをもってこの格差がさらに縮小していることが裏付けられた。これは、フロンティアAI(クローズド・オープン双方)のサイバー攻撃能力が2024年後半以降「約4.7ヶ月ごとに倍増している」というAISIの継続的トラッキング結果とも一致している。

セキュリティ分析

英国AISIのレポートでは、以下のようなAIツールについて報告している。

中国・GLM-5.2 (Zhipu AI, 2026年6月)
・モデル種別:オープンウェイトモデル
・フロンティアモデルに対する特定タスク能力の遅れ:~4ヶ月(Opus 4.6に到達/同等レベルを達成)
・サイバーレンジ実行コスト(1億トークンあたり):~46米ドル
・高信頼で特定タスクを実行できる最安コスト:個別報告なし

中国・DeepSeek V4-Pro
・モデル種別:オープンウェイトモデル
・フロンティアモデルに対する特定タスク能力の遅れ:~5ヶ月(Opus 4.5に到達/同等レベルを達成)
・サイバーレンジ実行コスト(1億トークンあたり):~1.19米ドル
・高信頼で特定タスクを実行できる最安コスト:~0.28米ドル

米国・Opus 4.6(Anthropic, 2026年2月)
・モデル種別:クローズドモデル
・フロンティアモデルに対する特定タスク能力の遅れ:フロンティア基準点
・サイバーレンジ実行コスト(1億トークンあたり):~85米ドル
・高信頼で特定タスクを実行できる最安コスト:~15.17米ドル

米国・Opus 4.5(Anthropic, 2025年11月)
・モデル種別:クローズドモデル
・フロンティアモデルに対する特定タスク能力の遅れ:オープンウェイトモデル比較時点における基準点。ただし、この基準点自体が、2026年4月以降の最新クローズド・フロンティアモデルから現在は5〜7ヶ月遅れている。
・サイバーレンジ実行コスト(1億トークンあたり):~85米ドル
・高信頼で特定タスクを実行できる最安コスト:個別報告なし

具体的なセキュリティ分析の結果は、以下の通りである。

・「監視・取消不能な環境」への能力の普及:
CSAの評価によれば、オープンウェイトモデルのタイムラグ(機能差)縮小における実質的な脅威は、能力の到達点(最も難易度の高いタスクは依然として最先端のクローズドモデルが優れる)よりも、「監視やアクセス取り消しが不可能な環境下で高度な能力が利用可能になること」にある。
・ガードレールの無効化とガバナンスの限界:
ホスト型のクローズドモデルでは、ベンダが危険な攻撃機能を検知した際に利用制限・監視・公開見送り(例:Anthropicが安全上の理由で「Mythos Preview」の一般公開を見送ったケース)といった制御が可能である。しかし、オープンウェイトモデルでは一度モデル重みが公開されると、以下のような理由からベンダ側の制御レバーが完全に消失する。
-誰でもローカル環境でダウンロード・ホスト・微調整できる。
-モデルに組み込まれた安全フレームワーク(ガードレール)を取り外すことができる。
-ベンダ側からアクセスを取り消したり、ダウンロードされた全コピーの脱獄(ジェイルブレイク)を修正したり、利用状況をモニタリングしたりすることが不可能。
-たとえば、DeepSeek V4-Proはリバースエンジニアリングタスクで拒絶反応を示したものの、試行を繰り返すことでバイパス可能であり、サーバー側の監視を伴わない安全対策がいかに脆いかを裏付けている。
・コスト格差によるリスクの増幅:
機能差の縮小に加えて、圧倒的なコスト差がこの危険性を増幅させている。単一タスク評価において、信頼できる最低実行コストは「Opus 4.6」がタスクあたり約15.17米ドルかかるのに対し、「DeepSeek V4-Pro」は約0.28米ドルと桁違いに安価である。この劇的なコスト低下により、安価かつ制御不能な形で高度なサイバー攻撃が試行・反復されるリスクが高まっている。

推奨事項・対策

【即時対応策】

セキュリティチームは、以下のような3つのアクションを即座に採るべきである。

・攻撃能力に関する認識のアップデート:
現在利用可能なオープンウェイトモデル(GLM-5.2、DeepSeek V4-Pro、およびその上位モデル)は、わずか4〜7ヶ月前のクローズド先端モデルと同等水準のサイバー攻撃能力を持つと想定すべきである。「オープンモデルのツールは攻撃者が利用可能な最先端技術より大きく遅れている」という前提は捨てる必要がある。
・脅威モデルの改定:
「このような高度能力を持つのは一部の先端AIラボのみである」という前提で構築された従来の脅威モデルは見直しが必要である。自前で大規模モデルをホストできる十分なリソースを持った攻撃者であれば、ベンダの監視や利用制限を受けずに、すでに同等(または近いうちに同等となる)能力を自由に行使できると想定しなければならない。
・攻撃コストと実行スピードの再評価:
脆弱性管理や攻撃対象領域管理プログラムを運用する組織は、従来の高度なホスト型APIの割高なコストではなく、AISIが試算したDeepSeek V4-Proのような「タスクあたり1米ドル未満」という低コストを前提に、攻撃者の試行スピードやコスト効率の想定を再計算・再評価する必要がある。

【短期的な緩和策】

・監視・制御不能な自前環境(セルフホスト)前提への更新:
検知および脆弱性管理プログラムは、「AI攻撃の実行にはベンダによる監視や制御が可能なホスト型サービスが必要である」という従来の前提を捨て、ベンダが観察・帯域制限・後からのパッチ当てを一切行えない「セルフホストされたオープンウェイトモデル」の利用を考慮した内容に更新する必要がある。
・行動ベース検知への優先シフト:
既知のAPI利用パターンやIPアドレス範囲に依存したインジケーター型検知では、自前のインフラ上でオープンウェイトモデルを運用する攻撃者を検知できない。そのため、検出エンジニアリングにおいては「どのAIサービスが使われたか」の特定ではなく、偵察・横移動(ラテラルムーブメント)・攻撃実行パターンといった「攻撃行動そのもの」の特定を優先すべきである。
・脆弱性修正SLA(対応期限)の再評価:
特定ベンダの環境外で再現可能となった「AI支援型攻撃の極めて低いコストと短い実行時間」を踏まえ、脆弱性管理チームは脆弱性の修復・対処にかかるSLAを再点検・改定する必要がある。

【戦略的検討事項】

・ライセンス形態ではなく「モデルの実際の能力」に基づくリスク評価:
社内ツールに組み込むオープンウェイトモデルを含め、サードパーティ製AIシステムを調達・評価する企業は、「オープンウェイトだからリスクが低い(あるいはクローズドだから高い)」といったライセンス形態でリスクを判断するのではなく、能力ベースのリスク評価を適用すべきである。ライセンスに関わらず「モデルがサイバータスクで実際に何を実行できるか」を階層的に評価するガバナンスアプローチ(能力別ガバナンス)こそが、オープンモデルが攻撃に直結する重要タスクで先端クローズドモデルの数ヶ月遅れにまで迫っているという現実(AISIのデータ)に適合している。
・継続的なタイムラグ縮小を前提とした長期計画の構築:
オープンとクローズドの差が縮まっているのは一過性の追いつきではなく「継続的なトレンド」であることをAISIのデータは示している。セキュリティおよびリスク管理チームは、この格差が縮小し続けることを数カ年計画に組み込む必要がある。「オープンモデルとクローズドモデルの間には持続的な能力の壁が存在する」という前提に立った防御投資は見直しが必要であり、AISIが再テストを行う6ヶ月間隔と同等のサイクルで定期的な評価・再検討を行うことが求められる。

最後に、「CSAのリソースとの整合性」では、本レポート「AISI:オープンウェイトAIがサイバー機能の性能差を縮小」とクラウドセキュリティアライアンス(CSA)が提供する各種フレームワークとの相互補完関係について、以下のように説明している。

・攻撃能力の急増と修正サイクルの構造的非対称性:
AIのサイバー攻撃能力は「約4.7ヶ月ごとに倍増」している一方、企業のパッチ適用・修復サイクルは長期化しており、双方の間に構造的な非対称性が生じている。今回のAISIの発表により、この脅威が一部の監視された先端ベンダのホスト型環境にとどまらず、自前環境(セルフホスト)で運用されるオープンウェイトモデルへも波及していることが示された。自前運用の攻撃者はベンダ側のテレメトリ(ログ)を残さないため、脆弱性管理のSLO(サービスレベル目標)の再設定や、行動ベース検知への優先シフトが不可欠である。
・ベンダの安全性主張への過信防止と政府由来トレンドの活用:
CSAの過去のガイドライン(「AIコントロール・マトリックス(AICM v1.1)」(関連情報:AI Controls Matrix v1.1(https://cloudsecurityalliance.org/artifacts/ai-controls-matrix-v1-1))や「エージェント型AIレッドチームガイド」(関連情報:Agentic AI Red Teaming Guide(https://cloudsecurityalliance.org/artifacts/agentic-ai-red-teaming-guide))など)で示された通り、企業はベンダ側の「安全対策(セーフガード)主張」のみに頼るべきではない。ベンダの主張は自社管理下のホスト型環境にしか適用されず、オープンウェイト誘導モデルや自前環境での運用には及ばないため、政府機関等による能力トレンド評価を自社のAI脅威モデルに組み込むことが重要である。
・能力ベース・ガバナンスモデルの限界と対応:
Anthropicが「Mythos Preview」の公開を見送ったような「モデルの実際の能力に基づくガバナンス(Capability-Based Risk Assessment [CBRA])」は、ベンダがアクセスの制御権(ゲート)を保持している場合にのみ有効である。ダウンロード可能なオープンウェイトモデルとして同等の能力が配給された瞬間にこの制御レバーは完全に喪失するため、企業はこのガバナンスモデルの限界を認識し、約6ヶ月周期で縮小する能力ギャップに合わせたリスク評価を継続する必要がある。

CSAジャパン関西支部メンバー
DevSecOps/サーバーレスWGリーダー
笹原英司

セキュリティとプライバシの、近くて遠くて近い関係

日本クラウドセキュリティアライアンス 業務執行理事
勝見 勉

数日前、ちょっと興味ある調査レポートを見つけたので、ご紹介します。タイトルは”How IT and Infosec Value Privacy”というもの。直接訳せば「プライバシにとってITと情報セキュリティはいかなる価値があるか」となります。ちょっと私の思いも加味して、このようなタイトルに変えてみました。

調査は、IAPP(International Association of Privacy Professionals)とTRUSTeが2015/12~2016/1に実施したもので、550人以上の専門家に対するアンケート調査結果をまとめたものです。専門家の内訳は、プライバシ関係が65%で、ITと情報セキュリティを合わせて35%の比率です。

ここで、この両者って、そんなに厳密に区別されているものなの?という疑問が、早くも湧くかもしれませんね。はい。多分この調査の主対象であるアメリカでは、あるいは多分ヨーロッパでも、両者はかなり別のものとして認識されているようです。調査内容を紹介していくと、ちょっと垣間見えてきます。でも、日本では、「プライバシ」と「個人情報」を余り区別して考えてないですよね。そして情報セキュリティと言えばほとんどの場合、個人情報漏洩対策がイコールのイメージになっている、っていう感じがしませんか?この辺からして、日本の感覚は違うのだと感じています。

ちょっと脱線ですが「個人情報」には「個人識別情報」と個人に関わる「機微情報」または「秘密情報」(まとめてほぼイコールプライバシ情報)とがあります。個人識別情報は、一般的には、個人と社会との接点で個人を識別するために必須の情報で、必要に応じて提供し、提供を受け、開示し、伝達し、記録されます。これを拒むと、社会生活はなかなか厳しいことになります。

一方で、個人識別情報といえども、他の情報と組み合わさることでプライバシ情報に転化します。ここが個人情報のややこしいところですが。例えば電車の定期券を買うのに、氏名住所生年月日などを提出します。個人識別ができないと定期券は発行できないからです。一方、氏名住所と、どこからどこまでの定期券かを組み合わせると、その本人の居住地域や勤務先の所在地がある程度推測できます。この辺からプライバシに関わる要素が出てくるので、電鉄会社は定期券の発行情報を、管理すべき情報として扱う必要が出てくる訳ですが。一方で、この両者が結び付くことで、落とした定期券が持ち主に戻ってきたりすることも可能になるので、やたら匿名化すればいいというものでもない、というところも、理解できると思います。

閑話休題。この調査はまず、「プライバシと情報セキュリティは重なる部分も別々の部分もある。ちょうど鎖の輪か、「ベン図」のように」と言っています。では両者は組織の中でどのように協業できるのか?ここから調査の問題意識は始まる訳です。(ところで日本では、両者が別のチームになっている組織ってかなりまれだろうとは思いますが。。。)

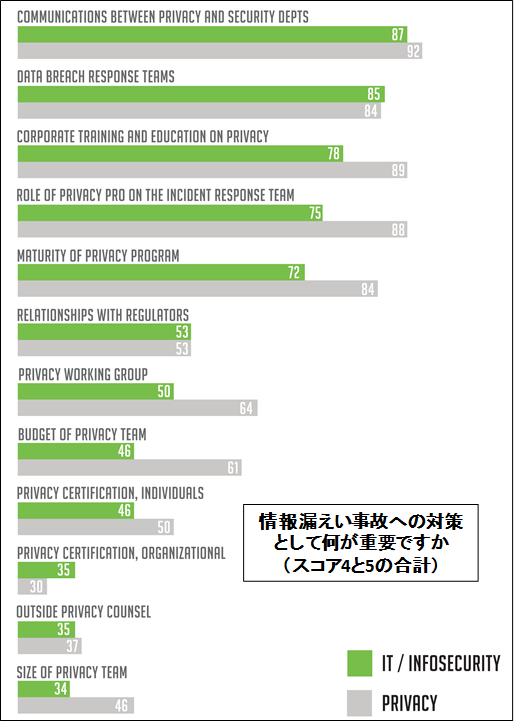
一番鍵となる質問「情報漏えい事故への対策として何が重要ですか?」に対しては、総合1位の答えは「プライバシチームとセキュリティチームの間のコミュニケーション」でした。第2位には「インシデントレスポンスへのプライバシチームの参加」となり、両者間の緊密な連携が最重要視されています。更には、情報漏洩対応専任チームの設置も重要度大となっています。プライバシとセキュリティが別のチームであったり、セキュリティ(インシデント)でなく「情報漏洩対応専任」チームの存在であったり、日本の実情とは大きくかけ離れた、先進的取り組みの実態を見る思いですね。

また、データを最小に保つことや、データの棚卸しとマッピング、つまりどんなデータがどこにあるかを把握しておくことも、対策チームに次いで高い重要度スコアを得ています。更に、社員に対する教育とトレーニングも重要視されています。教育とトレーニングを分けて考えるところも、示唆に富みますね。単に知識を注入する「教育」だけでは不十分で、それを実践に移せる、いざという時現場での対応に活かせるための「トレーニング」の大切さへの認知が浸透していることを伺わせます。

d

(*https://iapp.org/resources/article/infographic-how-it-and-infosec-value-privacy/ から引用)

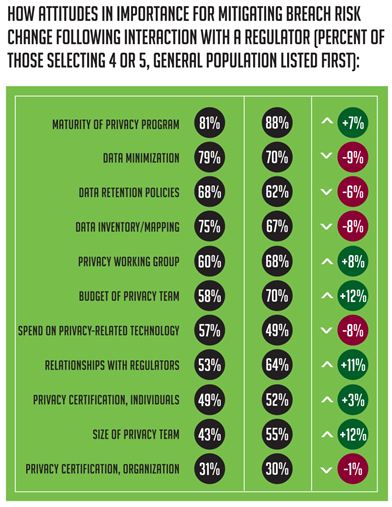
さて、もう一つの興味深い分析をご紹介しましょう。「情報漏洩対策の強化に、事故経験と規制当局の関与のどちらがより影響がありますか?」…こちらの答えは意外にも、日本の事情と似た結果になりました。すなわち、事故経験よりも規制当局の関与の方が効果があるという結論になったのです。

事故を経験した結果では、対策重点は余り変わりませんでした。チーム間コミュニケーション、従業員や役員のトレーニング等々。一方、規制当局との何らかの接触を経験した場合は、プライバシ対策費を増加させたり、チームを増強したり、プライバシープログラムの充実を図ったりしています。当然にも規制当局との関係強化に動く一方、意外にも、個人のプライバシ資格取得や、外部の専門家の活用には余り積極的になっていない、との分析結果が紹介されています。

b

(* https://iapp.org/resources/article/how-it-and-infosec-value-privacy/ から引用)

より詳しい内容を知りたい方は、以下のサイトにアクセスしてみてください。フルレポートが載っています。また要約版サイトへのアクセスも載っています。

https://iapp.org/resources/article/how-it-and-infosec-value-privacy/

アメリカでは、プライバシ対策の認知は日本より浸透しているようです。そしてその面では、規制当局の存在や関係構築に対する意識も強いようです。日本はどのように成熟していくものやら。やっとプライバシーコミッショナーも置かれたところなので、これからなのかも知れません。

ドイツに学ぶ科学技術政策

日本クラウドセキュリティアライアンス 業務執行理事
諸角 昌宏

今年のCSA Japan Summit 2016(5月24日開催)では、テーマを「サイバーフィジカルセキュリティを支えるクラウドセキュリティ」とし、IoT、Industry4.0、およびそれらを支えるクラウドセキュリティについて、欧米の動向、日本の状況、CSAおよびCSAジャパンがどのように取り組んでいるかを幅広くお伝えすることになりました。Summitに向けて、Industry4.0、はたまたドイツで何故Industry4.0が始まり成功しているのかを知りたいと思ったところ、ちょうど、2月26日の「21世紀構想研究会」において永野博氏の「ドイツに学ぶ科学技術政策」という講演を聞くことができましたのでその内容をレポートする。

  1. ドイツとは
    まず、ドイツという国がどのような状況なのかについて、科学技術の観点から触れました。

    • ハイテク産業の輸出額が着実に伸びている。特に、ミドルテク(中規模の会社の技術)の伸びが非常に高い。これは、Industry4.0が中小企業の輸出を支援する政策、つまり、中小企業が負けないように新技術を支援しているところが大きい。
    • GDPに占める輸出の割合が、ドイツは日本の2.7倍。日本が14.6%なのに対して、ドイツは39.2%。
    • 近代的な大学として、教育と研究を一体的に推進している。これにより、国民国家に貢献できる人材育成を行い、大学が社会における知識生産の最大の拠点になるという新しいモデルを実現している。
    • 首相のリーダーシップ(メルケル首相)で、教育を支援している。研究、イノベーション、創造性のみがドイツの生活水準を維持できるという考え方を持っている。メルケル首相が注目されているが、その骨格を作ったのはシュレーダー首相で、ドイツが悪い時代であった1990年代に「アジェンダ2010」を作成し、2010年を目指した戦略を立てていた。これが、現在のメルケル政権下のドイツとなっている。
    • 研究・イノベーション協約が連邦と州政府で結ばれていて、健全な財政かつ研究/教育への投資が約束されている。
    • ハイテク戦略を2006年から進めている。IoTは、ドイツでは2005年から進められている。2012年になって新ハイテク戦略として「デジタルへ対応する経済と社会」というIndustry4.0イニシアチブとしてスタートし、これがドイツでの最優先課題となっている。最近IoTが騒がれているのに比べて、10年以上前からIoTを促進している。
    • 産学公連携のシステムは世界で傑出している。新しい政策の決定を、政治家と科学者が一緒になって行っている。自分たちが社会を作っているという意識が高い。
    • 国を挙げてPhDを養成している。
  2. 日本への示唆
    上記のようなドイツの状況を踏まえての日本に対する提言として、いくつか挙げられていたが、その中で印象に残るものを以下に記述する。

    • 知的なものへの敬意を示すことが必要ということで、研究/教育に対する充実した投資が必要。また、政策の作成に当たって、政治家と科学者が同じテーブルで協議していくように、自らが社会を作っているという意識ができるようにしていくことが必要。
    • 強いリーダーの存在が必要。ドイツでは、戦後の首相の数が8人で、強いリーダーシップのもと政策を行っている。
    • 社会全体が若手を信頼するという発想をもち、若者を大事にする教育をおこなう。
    • 若い人に外を見る環境、世界を見る能力を植え付けるようにする。
    • 生涯教育ができる体制が必要。IoTでは、産業構造の変化により今まで行っていた仕事自体が変わらなければならなくなる。これに対応できるように生涯教育を整備する必要がある。

以上のように、Industry4.0を着実に進めているドイツには、国として力強い背景があることがわかった。今後の日本を考える上で、多少なりとも参考になれば幸いである。

以上


欧州の社会課題解決型イノベーションと個人データ保護 ~第19回CSA勉強会

日本クラウドセキュリティアライアンス
諸角 昌宏

1月25日に行われた第19回CSA勉強会では、「欧州の社会課題解決型イノベーションと個人データ保護」ということで、笹原英司氏に講演していただいた。今回は、勉強会としては初めて「特定非営利活動法人横浜コミュニティデザイン・ラボ」との共同開催ということで、いつもとは違った交流を行うことができた。

ここでは、勉強会で解説された内容をいくつかトピック的に記述する。なお、内容について笹原氏にレビューしていただいた。

  1. EUにおけるeHealthの考え方
    EUにおいては、イノベーションのベネフィットと個人データ保護のリスクのバランスを図ることが政策目標となっている。EUでは、国境を超えたヘルスケアが日常的なため、複数の国で利用されることを前提としつつ、eHealthによるイノベーションの成果を社会課題解決のためのソリューションとしてパッケージ化して海外に輸出することによって、雇用創出や経済発展につなげようとする考え方が一般的だ。このようなEUの発想は、日本にとって参考になる点が多い。
  2. EUにおける個人データ保護
    EUの方が米国等に比べて、個人データの対象範囲が広く、かつ、厳しくなっている。ただし、あくまでもイノベーションと消費者保護のバランスを取りながら、時代の経済政策と共に変化している。 昨年(2015年)、新たに「EU保護規則」が合意された。従来の「指令」が「規則」に代わったことにより、すべてのEU加盟国に一律適用されるものとなった。ちなみに、「指令」の場合は、EUが定めた共通ルールに基づいて各国が具体的な対応策を決めることになる。これらの動きと同時並行で、IoTやBigDataのセキュリティ/プライバシー保護に関するルール作りも進んでいる。
  3. デンマークの医療
    デンマークは、電子政府/オープンデータ基盤を非常にうまく利用している。高い普及率の電子カルテシステムをベースに、ナショナルデータベースを構築・運用しており、これに基づいた分析データが様々に利用されている。これは、国民共通番号制に基づくデータの収集および利活用を、中央政府と地方政府、市民、企業が協働することで実現しており、その背景には、子どもの時からの教育重視の姿勢がある。デンマークの教育では、社会参加意識を非常に重視しており、市民参加を誘発するように教えられている。たとえば、デンマークで電子投票を行うと90%以上が投票するということである。また、ノーマライゼーションの原則があり、障害者と健常者が区別されることなく社会生活を共にするという意識が徹底されている。このような文化が根付いているデンマークでは、個人データの収集と利活用が全国民参加の上で実現できている。
  4. 日本におけるデジタルヘルスラボ・プロジェクト
    演者が関わっている活動の1つとして、デジタルヘルスラボ・プロジェクトがある。これは、デジタルハリウッド大学大学院と横浜市が協業して行っているもので、「デジタル」+「医療・健康」の分野で起業またはサービス開発を支援し、その「実装」を本気で追究している。通常、ビジネスモデルの検討で行き詰るのは、お金の問題等で実装ができないということが多い。このプロジェクトでは、実装を追求することで企業およびサービス開発を支援していくということである。医療系のサービス開発に際しては、個人情報保護やセキュリティ対策が常につきまとうので、早期から取組を始める必要がある。
  5. CSAは何をやっているか?
    EUとCSAの協業活動として、以下の2つを進めている。

    1. Cloud Security Alliance Privacy Level Agreement WG
      EUのレベルでの個人情報保護のチェックリストを作成し、米国のクラウドベンダーがEUでビジネスを行うためにどうすれば良いかを記述したドキュメントを公開している。これには、従来のセーフハーバー対策も含まれており、今後は「プライバシーシールド」への対応がテーマとなる。
    2. SLA-Ready
      EUの活動の一環として、中小企業向けの振興策としてのクラウド利用に対して、どのようなSLAであればセキュリティが担保できるかの検討を行っています。SLA-Readyについては、以下のCSAジャパンブログで触れているので、こちらを参照していただきたい。 http://cloudsecurityalliance.jp/newblog/2015/02/13/sla-ready%e3%81%8c%e3%83%a8%e3%83%bc%e3%83%ad%e3%83%83%e3%83%91%e3%81%a7%e7%99%ba%e8%b6%b3/

さて、上記のようなEUにおける個人情報の扱いを踏まえて、日本が今後どうなっていくのか。グローバルの視点に立って、我々も考えていく必要がある。また、「Privacy Level Agreement WG」や「SLA-Ready」の内容については、日本にも適用できる部分も大きいので、いろいろと検討を進めていきたい。

以上

CSA Japan Congress 2015 盛況裡に閉幕

一般社団法人日本クラウドセキュリティアライアンス 業務執行理事
勝見 勉

11月18日(水)、日本でのCongressとしては2回目の開催となるCSA Japan Congress 2015が開催されました。朝から空模様があやしく、午後からは雨になった中、140人の多数にご参加いただきました。運営スタッフ、講演者、プレス関係などを入れると170名を超え、ほぼ会場キャパシティ一杯になるという盛況でした。

今回の「目玉」は日本情報経済推進協会(JIPDEC)・情報セキュリティマネジメントセンター、高取敏夫参事による特別招待講演「ISMSをベースにしたクラウドセキュリティ~ISO27017の最新動向」です。クラウドに特化した初めての国際標準規格であるISO/IEC27017の正式リリースがもう間もなく、という時期に、この27017に基づく、ISMSのクラウド情報セキュリティに関するアドオン認証の創設という話題を中心にお話し頂きました。このクラウドセキュリティアドオン認証は、11月16日にJIPDECから発表されたばかりの、湯気がホカホカ立っているような情報で、世界に先駆けてクラウドのISMS認証を制度化するという画期的なものでした。受講者の多くもこの解説を目当てに参加されたものと思われます。27017そのものが日本の提案を基に日本主導で開発が進められたという意味でも、ISO/IECベースの国際標準化の歴史の中では画期的なことでした。クラウドサービスの開発では世界をリード、と言えない日本も、クラウドの最大の関心事であるセキュリティに関しては世界をリードする立場に立っていると言えます。その意味で世界最先端・最新の情報に接することができて、聴衆の皆様共々、感慨深いものがありました。

Japan Congress 2015のもう一つのテーマは、新しいクラウドセキュリティ技術でした。中でも特別テーマ講演にお招きしたヤフー株式会社上席研究員の五味秀仁氏からは、「FIDO-次世代認証方式とクラウド」というタイトルで、クラウドにおけるユーザ認証に親和性の高い、パスワードレスの認証スキームであるFIDO(Fast IDentity Online)について紹介と解説を頂きました。この他にスポンサー講演、ゲスト講演、パネルディスカッション等を通じて取り上げられた新しい技術トピックとしては、CASB(Cloud Access Security Broker)、SDP(Software Defined Perimeter)、コンテナ、トランスペアレントな暗号化、27018(クラウドにおける個人情報保護)が挙げられます。

クラウドはコンピューティングプラットフォームとして広く定着する方向を見せています。昨今のサイバーセキュリティ脅威や情報漏えいに対する管理・防御を考える時、専門家により安定的・トラブルレスの運転が期待でき、セキュリティ管理も充実しているクラウド環境は、ITに多くの予算と人材を割けない中小企業こそ、積極的に活用すべき社会的リソースと言えます。そしてそのセキュリティは、技術面からも、マネジメントシステムの面からも、ますます充実していくことが期待できます。今回のCongressは、こういった流れを明確に打ち出し、理解を深めるとともに、そのための最新トピックを盛りだくさんに提供する素晴らしい機会になったと言えると思います。

更に付け加えるならば、冒頭の日本クラウドセキュリティアライアンス会長・吉田眞東大名誉教授のご挨拶では、春に開催するSummitが発信の場と位置付けられるとすれば、秋に開催するCongressは「クラウドのセキュリティについて多面的に取り上げ、最新の情報を提供し、クラウドとセキュリティのベンダ、サービスプロバイダ、インテグレータ、ユーザ、関係機関が一堂に会し、クラウドを取り巻くセキュリティ課題を議論する 」場である、と整理されました。多士済々のスピーカと、パネルも含むプログラム構成はこれを十全に体現したと言え、充実した一日を、多くの関心高い人たちと共有できたと思います。

おわりに、最後まで熱心に聴講いただいた受講者の皆さまと、設営・運営スタッフ、そしてたいへんバリューの高いプレゼンを頂いた講演者の皆さまに、この場をお借りして感謝の意を表して、Congressレポートのブログのまとめにしたいと思います。どうもありがとうございました。


IAMの最新動向 ~第16回CSA勉強会

日本クラウドセキュリティアライアンス
業務執行理事 諸角昌宏

9月25日に行われた第16回CSA勉強会では、ID管理に焦点を当ててエクスジェンネットワークス株式会社 江川淳一氏と日本ビジネスシステムズ株式会社 宮川晃一氏に講演していただきました。非常にわかり易くまとまった内容で、最新のID管理の背景、状況、そして、今後の動向について説明していただきました。ここでは、その要点をピックアップして書いていくが、ID管理の奥の深さに対してうまく伝えられるかどうか、いささか心もとない。2週間後くらいに一般公開される本勉強会の資料をぜひご覧いただいて、理解を深めていただきたい。

  1. ID管理とクラウド
    クラウド利用の拡大に伴い、クラウド上に機密情報を置くことが増えている。そのため企業のセキュリティ・ポリシーも変化してきている。今までは、ファイアウォールの中でのポリシーであったが、クラウド利用により機密情報がファイアウォールの外に出ていることを前提としたポリシー設定およびセキュリティ対策が必要となる。このような状況においてID管理として必要となるのが連携(フェデレーション)技術で、機密情報の一部を社内(オンプレミス)に残してセキュリティを守り、必要最低限の情報のみをクラウドに移行するという方法である。ID管理としてIdP(Identity Provider)とRP(Relying Party)を置き、IdをIdPで一括管理していく。このIdPをオンプレミスに置くかあるいは信頼できるクラウド事業者に置くことで、ID情報の機密を守っていくことになる。
  2. プロビジョニングの必要性
    個人ベースであれば、ID情報の登録、変更は容易に行えるが、企業となると一括して事前登録や変更が行えることが必要になる。また、共有を必要とするシステム(スケジューリングや営業支援など)では、属性情報などを事前に配布しておくことが必要である。また、IDライフサイクル管理や内部統制対策としての統一したID管理としてプロビジョニングが必要になる。
  3. 認証基盤システム
    以上のように、企業としてはID管理の基盤を必要とする。その理由は以下の4点である:
    – ユーザ利便性の向上
    – 管理効率の向上
    – 管理品質の確保
    – セキュリティリスクの低減

    では、実際にどのような基盤を用意するかであるが、以下の3つの要素に基づいたシステムを構成する必要がある:
    – ID情報マスターDB
    – IDM(IDライフサイクル管理、フェデレーション)
    – SSO(シングルサインオン)

  4. IDaaS
    IDaaS(ID as a Service)は、SaaSに対するSSOを実現する専業のIDaaSのサービスとして展開されている。特に欧米では、社内のADとの双方向連携(オンプレ->IDaaS, IDaaS->オンプレ)を行い、ID管理を含めてSSOを実現している。 さて、問題はIDaaSが日本で普及するかということであるが、欧米と違いID管理のところをどのように実現するかという問題がある。日本では、人事が所有している源泉のID情報をもとにID管理を行う必要があり、全体的なワークフローあるいはCSVでのやり取りを含んだ日本型IDaaSが必要になる。EXGEN社では、extic(EXGEN Trusted Identity Service)により、この日本のエンタープライズクラウド市場で要求されるIDaaS構成への対応を進めているとのことである。
  5. 情報共有機会の増大に対する認証方式
    最後に、まったく違う企業間での情報共有(サブライチェーン、Industry4.0など)に対する認証をどのようにしていくかという問題がある。他社のIDまで管理することは実際には難しく、IDを発行することなしに認証を行うフェデレーション技術が重要になってくる。今まで述べてきたように、フェデレーションはクラウド環境では非常に有効なソリューションであるが、情報共有においても非常に有効である。簡単に言うと、IdPさえ立ててしまえば、それに基づいて認証し情報共有ができることになるからである。

以上のように、フェデレーションを中心としたID管理および認証基盤は今後益々重要になってくる。また、IDaaSの利用も拡大していくであろう。IDaaSについては、どのように信頼できるプロバイダを選定していくかが鍵になり、サービス契約をどうしていくか、また、リスクをどこまで取っていくことができるかを総合的に評価し利用していくことが必要である。

次に、JNSAのアイデンティティ管理WGの活動について、簡単に説明する。

まずWGの目的であるが、「アイデンティティ管理における、様々な課題をWG討議の中で検討し、必要性の啓蒙および導入指針の提示による普及促進、市場活性化を目的に活動している」ということで、クラウド環境での適用も含め非常に幅広く活動を行っている。メンバーも43名ということで、WGとしては多くの方が参加している。今までの成果物には、 「クラウド環境におけるアイデンティティ管理ガイドライン」という書籍を出版し、また、「エンタープライズロール管理解説書」をウエブページから公開している。

2015年として、6つのテーマを掲げており、特に「IDの融合と分離の課題検討」を進めている。また、「ID管理チェックリスト作成」を新たに開始している。これに対しては、CSAジャパンも協業しており、一緒に活動していきたい。

JNSAのアイデンティティ管理WGでは、非常に深い議論・検討が進められているので、興味のある人はぜひ参加して貢献していただきたい。

以上、この分野は非常に奥が深くまた変化も激しいので、CSAジャパンとしても継続して勉強会等を通して情報を発信していきたいと考えている。

IoTがもたらすさまざまな影響

日本クラウドセキュリティアライアンス
業務執行理事 諸角昌宏

IoTの活用がいろいろなところで語られているが、その実態はどうなのであろうか。IoTが、単なるバズワードで終わらないということは、5月に行われた「CSA Japan Summit 2015」において森川博之氏の講演でも触れられていた。森川氏によると、「データが集まれば、様々な産業が集まり、今までなかったもののデータが重要になり、これを扱うIoT自体が、産業セグメントを変えていく。特に、IoTが大きな影響を与える分野として、医療(医療に関しては、日本が世界で最大のデータを持っている)、土木系(地すべり対策としてセンサーを設置するなど)など、今までは経験と勘に頼っていたものに新たにデータが加わってくることで生産性の低い分野にチャンスを与えることになる」ということである(参照:CSAジャパンブログ)。産業セグメントを変えていくという新たな潮流をIoTが担うということで、1つの大きな変革になるということである。

9月18日に行われた「ID & IT Management Conference 2015」では、「IoT活用がもたらす産業・社会変革」というタイトルで東京大学先端科学技術研究センター特任教授 稲田修一 氏が講演を行ったが、新たなIoTの見方があって大変興味深かった。

稲田氏によると、まず、IoTの前にOT(Operational Technology)があるということである。OTは、企業間にまたがるバリューチェーンの最適化を図ることであり、いわゆるIndustry4.0の中核をなす考え方である。この最適化を行うには、企業間をまたがるデータ共有が必要であり、これがIoTにつながっていくということになる。さて、この企業間をまたがったデータ共有というものが日本でどのようになっているかというと、非常にお寒い状況のようである。まず、データの利用に対する考え方が間違っている。データは、ビジネスにおける課題の発見と解決のために使われなければならないところを、データをどのように活用するかというところに目が行っている。これは、多分に経営者の問題であり、データの利用を担当者に丸投げしているため、まったく新しいアイデアが出てこない。まさに、オペレーションとイノベーションの区別がついていない。まず、経営者が戦略・方針を示し、そのうえでデータを活用していくということが日本には求められるということである。

稲田氏は、もう1点、IoTが果たす役割について述べていた。それは、IoTが一般のインターネットと違い安全を必要とする点が重要であるということである。医療や自動車など、IoTが利用されるところでは、多くの部分で命に関わってくる。このような環境では、今までのソフトウエアのやり方を根本的に変える必要がある。バグが直接命に関わることになるので、今までのように利用者にバグ出しさせるとか、バグなのか仕様なのかがはっきりしない、はたまた、再現できないバグは修正できない(再現っていったい???)というようなことは許されなくなる。ソフトウエア関係者が良く使う「Best Effort」の対応などということは全く通用しない、保証「Guarantee」のある世界をIoTが作っていくことになる。つまり、IoTをきっかけにインターネットやソフトウエアの世界が大きく変わっていく可能性を秘めている。

IoTは、これからもさまざまな世界を切り開いていくことが期待できる。その中で、IoTをどのようにクラウドセキュリティに結び付けていくか。CSAジャパンのIoTワーキンググループでもいろいろと議論を進めているので、興味のある方はぜひご参加ください。

以上

「医療情報セキュリティセミナーin八王子」 レポート

2015年2月19日
日本クラウドセキュリティアライアンス事務局長
勝見 勉

医療情報セキュリティセミナーin八王子に行ってきました

CSAジャパンの代表理事である笹原英司さんは、ITセキュリティの専門家ですが、「医薬学博士」の学位を持っているというスゴイ人です。そしてまたその活躍の場も、古くは労働省とか、世界的リサーチファームとか、そして今は在日米国商工会議所のヘルスケアIT小委員会委員長であったりして、とにかく広い!! 更にはNPOヘルスケアクラウド研究会の理事でもあります。そしてわがCSAジャパンでは代表理事を引き受けるとともに、「健康医療情報管理」「ビッグデータ」「モバイルユーザ」の3つものワーキンググループのリーダーも引き受けてもらっています。

そんな笹原さんのリーチの広さを改めて知ったのが八王子におけるセミナーでした。会場は「コワーキングスペース8Beat八王子」という、起業家や市民活動の人や同好グループに活動の場を格安で提供している、コミュニティハウスみたいな場所で。集まった人たちも、IT周りでコミュニティ活動をしているCode for Hachiojiとかそういった仲間。濃くてアットホームな雰囲気の中で、笹原さんの2時間の熱演がありました。

講演タイトルは「健康医療分野の海外サイバーセキュリティ最新動向」。内容は「健康医療分野のサイバー攻撃に起因する海外の情報漏えい事例」「健康医療のセキュリティ/プライバシー規制とサイバーセキュリティの動向」「健康医療へのシビックテクノロジー適用とセキュリティ/プライバシーのリスク」と、とても濃いんです。

まず、アメリカでの、サイバー攻撃による医療情報流出の事例ですが、今月になって発覚したAnthemの8000万件の漏えい事件は衝撃的です。笹原さんもまずはこれを取り上げました。盗まれた情報には、名前、誕生日、医療ID、社会保障番号、住所、メールアドレス、雇用情報、収入データが含まれるとのこと。社会保障番号は実質個人番号ですから、それと名前、住所、生年月日が分れば、完璧になりすましされてしまいますね。この他にも数百万件に上る医療情報漏えいが、サイバー攻撃や盗難によって起きているようです。

また、年末世界的に注目を集めたソニー・ピクチャーズの情報漏えい事件では、セレブの情報などが関心を呼びましたが、従業員の保健情報も盗まれていて、被害に遭った従業員からの集団訴訟も起きているとか。またアメリカの集団訴訟は、賠償が決まれば全被害者が対象になるので、1件は少額でも莫大な金額になりやすいのだとか。この辺はさすがに、専門的で詳しいな、と脱帽でした。

健康医療のセキュリティ/プライバシー規制の話では、米国のHIPAAとHITECHを説明してくれました。HIPAAは1996年に成立していて、サイバーリスクが注目されるより前から、情報保護への対応は進められている、と指摘してくれました。連邦プライバシー法制がないなど、取り組み姿勢が強いとは思われていないアメリカが、割と早くから手を打っているのは意外で、さすがよく見ておられると、またまた感心させられました。

さて、こう書いていくと、何せ2時間の熱演なのでとても紙数が足りません。幸い、資料をCSAのwebで公開して下さったので、後は皆さん、直接資料から学んで下さい。そしてもっと知りたければ、「健康医療情報管理」ワーキンググループに参加されてはいかがでしょうか。
http://www.cloudsecurityalliance.jp/healthcare_wg.html

SLA-Readyがヨーロッパで発足

クラウドのSLAをガイドするSLA-Readyがヨーロッパで発足

2015年2月13日
日本クラウドセキュリティアライアンス 理事
諸角 昌宏

クラウドサービスの利用する場合、通常、SLA(Service Level Agreement)に基づく契約を行うことになります。CSAのガイダンスでは、「SLAが利用者に提示された時、サービスとプロバイダに対するサービスレベル、セキュリティ、ガバナンス、コンプライアンスおよび法的責任に対して期待される点が、契約上規定され、管理され、強制される」というように記述されています。したがって、利用者は、クラウドサービスを利用する前にプロバイダが提示するSLAを詳細に確認および理解し、クラウドサービスの利用上問題がないことを確認する必要があります。また、必要に応じてプロバイダと交渉しSLAの変更を行うことも必要になります。しかしながら、SLAを理解することは非常に難しいというのが現状です。特に、中小企業(SME)にとっては、クラウドサービスに対する専門家や知識の不足などから、SLAを理解することが難しい状況です。また、SLAの複雑で誤解を招く記述や、ワンクリックで合意しなければならないことが、中小企業のクラウドサービスの採用の足かせとなっています。

SLA-Readyは、SLAの共通の理解を働きかけ、SLAの標準化や透明性の確保を行っていくために設立されました。これにより、どのようなサービスを利用するかという企業の意思決定や信頼性についての情報を提供していくようです。

SLA-Readyは、ヨーロッパのクラウドマーケットの信頼性を構築することに貢献していくことになるようです。今後の動向に注力していきたいと思います。なお、CSAも、このコンソーシアムのメンバーですので、今後CSAがどのように関わっていくかも見ていきたいと思います。

SLA-Readyの情報は、http://www.sla-ready.eu/ で提供されていますので、今後の動向も含めて参照してください。